阅读信息
- 内容类型:教程
- 难度:中级
- 适合谁:希望在 Linux、WSL2 与远程服务器上提升命令行效率的开发者。
- 读完后:用 mise 创建一个可复现的小项目,固定工具版本、加载环境变量并定义任务,同时理解信任和作用域。
- 依据版本:mise 2026.9.5; local verification 2026.8.16
- 验证日期:2026-09-11
多语言项目在开发机上最常见的摩擦,往往不是代码本身的语法错误,而是运行环境的微小漂移:
- 仓库 A 需要 Node.js 18 和 Python 3.10,仓库 B 需要 Node.js 22,而系统包管理器只提供了一个固定版本;
- 为了管理各个语言,开发者不得不分别安装
nvm、pyenv、rbenv、gvm等一整套特定语言的管理脚本,每个工具都在~/.bashrc中插入一层耗时的 Shell hook; - 团队成员各自在本地用临时
export设置环境变量,缺少机器可读、可纳入版本控制的项目级契约; - 常用构建、语法检查和格式化命令分散在各个子文档中,新人难以快速回忆统一的执行入口。
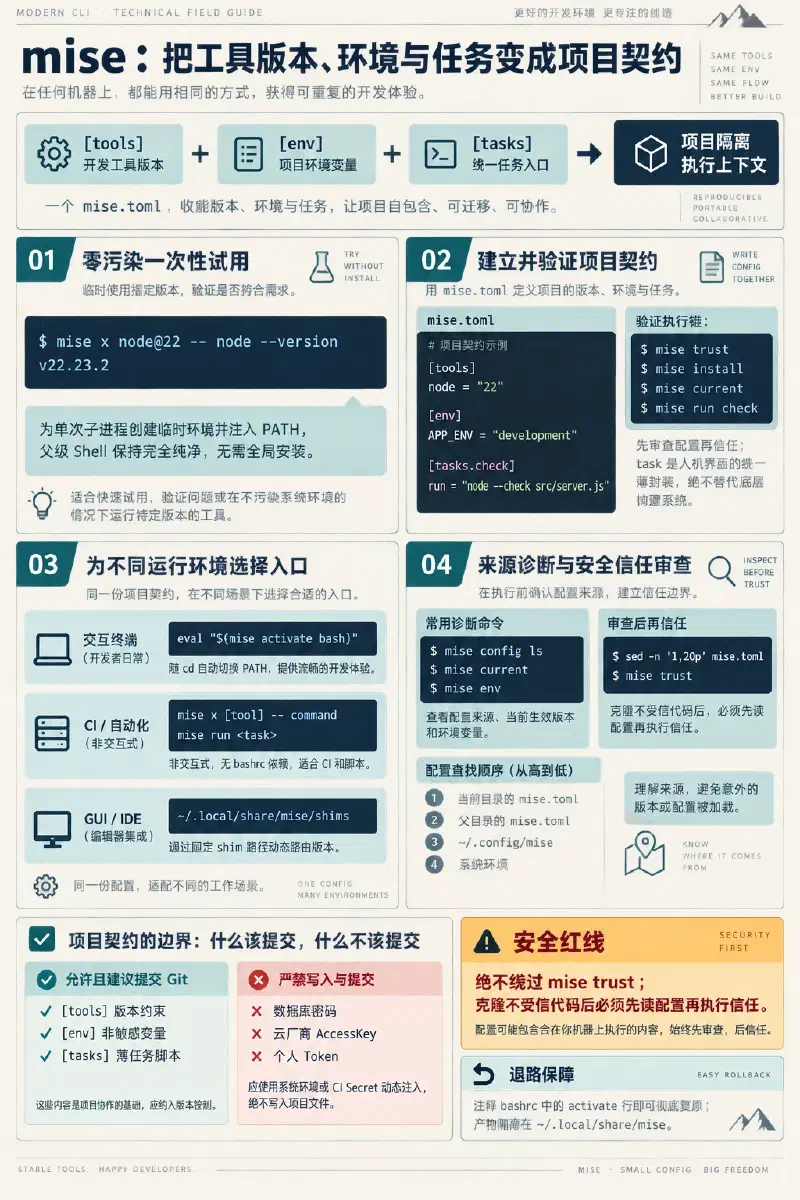
mise(此前名为 rtx)用一个统一的、高性能的 Rust 原生工具,将三项核心需求收束到单一契约中:
工具版本([tools]) + 环境变量([env]) + 项目任务([tasks])
                              ↓
                  项目目录下的隔离执行上下文
mise 不是 Docker,它不会虚拟化操作系统内核,也不会打包底层系统共享库(如 glibc、OpenSSL)。它专注于解决用户空间开发工具的按目录版本切换、项目环境变量加载与薄任务编排。
本文以 mise 2026.9.5 为规范基准,核心操作在 Ubuntu 24.04.4 LTS / WSL2 / Bash 环境下使用本地 2026.8.16 版本(实测调用 Node.js 22.23.2)进行验证。
1. 安装与构建身份核验#
根据官方安装指南,可通过官方独立安装脚本或系统包管理器安装 mise。安装完成后,首先检查构建版本与系统诊断:
mise --version
command -v mise
mise doctor在测试环境中,mise --version 输出了本地构建版本:
2026.8.16 linux-x64 (2026-08-31)mise doctor 会系统性核对当前 Bash 环境、数据存储路径(默认位于 ~/.local/share/mise)以及是否有损坏的软链接。
三种运行入口的适用场景#
mise 提供了三种完全不同的执行形态,必须根据实际使用场景进行选择:
| 入口形态 | 典型命令 | 核心机制 | 适用场景 |
|---|---|---|---|
| Shell 自动激活 | eval "$(mise activate bash)" | 挂载 PROMPT_COMMAND,随 cd 动态切换当前会话的 PATH 与环境变量 | 日常交互式开发终端 |
| 一次性显式执行 | mise x [tool] -- command | 为子进程创建临时环境并注入 PATH,父级 Shell 保持完全纯净 | CI 流水线、自动化脚本、定时任务 |
| 固定 Shim 机制 | ~/.local/share/mise/shims | 在固定路径放置垫片可执行文件,通过 shim 动态路由版本 | VS Code、Neovim、JetBrains 等 GUI/IDE |
对于希望快速试用且不想侵入修改 Shell 启动配置的读者,强烈推荐使用 mise x(即 mise exec):
# 临时拉起 Node 22 并打印版本,不改变系统全局 node
mise x node@22 -- node --version
实测输出:
v22.23.2命令执行结束后,子进程退出,当前终端不会遗留任何环境副作用。
交互终端激活#
若确认需要日常目录级自动切换,可将激活代码写入 ~/.bashrc:
# ~/.bashrc
if command -v mise >/dev/null 2>&1; then
  eval "$(mise activate bash)"
fi
重新打开终端后检查生效状态:
type mise
mise current
2. 编写一个最小、规范的 mise.toml#
在项目根目录下创建 mise.toml 文件。一个标准、适合纳入 Git 版本控制的项目契约通常包含工具、环境与任务三部分:
# mise.toml

[tools]
# 声明项目依赖的开发工具及其版本约束
node = "22"

[env]
# 声明开发所需的非敏感环境变量
APP_ENV = "development"
PORT = "3000"

[tasks.check]
description = "检查项目源码的 JavaScript 语法"
run = "node --check src/server.js"

[tasks.versions]
description = "打印项目当前锁定的关键运行时版本"
run = "node --version"
配合准备一个简单的测试文件 src/server.js:
// src/server.js
const env = process.env.APP_ENV ?? "unset";
const port = process.env.PORT ?? "8080";
console.log(`server starting in ${env} mode on port ${port}`);信任与初始化流程#
当首次进入包含新 mise.toml 的目录时,mise 为了防范安全风险,会拦截未经确认的配置自动加载。
标准操作流程是:先阅读配置内容,再执行信任与安装:
# 1. 确认配置安全后信任当前项目
mise trust

# 2. 安装配置中声明的所有缺失工具版本
mise install

# 3. 验证当前生效版本与任务
mise current
mise run versions
mise run check
运行结果:
mise current清晰列出当前目录正在使用node 22.23.2(或指定的 22.x 最新版);mise run check退出状态码为 0,语法检查通过;- 执行
node src/server.js将准确读出server starting in development mode on port 3000。
版本约束策略:主版本锁定 vs 完全确定性#
在 [tools] 中声明 node = "22" 属于范围约束,mise 会在保证兼容性的前提下安装 22 线的最新补丁版。
如果你的生产发布或合规审计要求字节级的绝对复现:
- 可以在配置中直接写死完整小版本号(如
node = "22.23.2"); - 或者在项目根目录运行
mise lock生成锁文件,将依赖的精确哈希与构建版本随 Git 提交。团队应根据协作模式决定版本锁定粒度,而不是盲目依赖隐式更新。
3. 安全红线:mise trust 与凭据隔离#
为什么不能绕过 mise trust#
在很多教程中,读者会被教导“关闭 trust 提示以省去每次确认的麻烦”。这是一种极其危险的安全漏洞。
因为 mise.toml 不仅能设置环境变量,还能通过 [tasks] 和动态配置指令在系统上执行外部脚本。如果开发者克隆了一个不受信任的公开恶意仓库,且系统配置为自动信任所有目录,只要 cd 进该文件夹,恶意脚本就能借助 Shell hook 在无提示的情况下静默执行。
规范的安全操作是:
- 严格保留
mise trust机制; - 在克隆第三方或开源代码后,先用
sed -n '1,120p' mise.toml或阅读器检查内容,确认无异常注入后再执行mise trust。
环境变量与机密凭据隔离#
[env] 区块极大方便了非敏感环境配置(如 NODE_ENV、LOG_LEVEL、API_PORT),但必须坚守以下凭据边界:
- 绝对不要在
mise.toml中提交机密:数据库明文密码、云厂商 AccessKey、生产环境 JWT Secret 绝不能写入可提交的版本控制文件; - 本地覆盖文件的保护:若使用
.env.local存储本机密钥,必须在.gitignore中将其严格排除,并在代码库中仅提供无秘密的.env.example模板; - 生产注入机制:真正的生产与 CI 凭据应由系统环境变量、CI Secret 管理器或 Vault 等凭据基础设施动态注入,而不是依赖提交在代码仓库中的本地管理文件。
4. 任务系统(Tasks)的设计边界:薄入口而非构建系统#
mise 提供了内置的 [tasks] 功能,例如:
[tasks.lint-shell]
description = "执行 ShellCheck 静态分析与 shfmt 格式校验"
run = [
  "shellcheck research/modern-cli/fixture/src/*.sh",
  "shfmt -d -i 2 research/modern-cli/fixture/src/*.sh",
]
执行 mise run lint-shell 即可按顺序触发命令。
必须厘清的架构边界:
mise tasks 的核心价值是作为人机界面的统一薄封装。它帮助跨语言团队统一不同仓库的日常操作习惯(例如统一用 mise run check、mise run test),而不用到处记忆该项目到底是用 npm test、cargo test、pytest 还是 make test。
mise task 绝不应该替代底层的专业构建系统:
- Make、CMake、Cargo、pnpm、Bazel 等构建工具拥有完整的文件依赖有向无环图(DAG)、增量编译检测和二进制产物缓存机制;
- 如果在
mise.toml里用长篇字符串拼写复杂的编译依赖链条,不仅难以维护,而且会导致项目维护者面临“两套构建逻辑”的严重认知分裂。
好的实践是:底层构建规则依然交给专用构建脚本,mise task 仅仅负责调用这些命令。
5. 配置层级与诊断命令#
mise 采用清晰的层次化配置合并策略。当查询某个工具版本或环境变量时,查找顺序如下:
当前目录下的 mise.toml(最高优先级)
       ↓
父目录向上逐级递推的 mise.toml
       ↓
全局默认配置 ~/.config/mise/config.toml
       ↓
系统默认环境变量(最低优先级)
在大型复杂目录树中排查“为什么这里的 Python 版本不对”时,不要凭空猜测,使用官方诊断命令:
# 查看当前目录生效的所有配置文件来源及优先级
mise config ls

# 查看当前目录下每个工具的具体版本及配置文件位置
mise current

# 查看当前生效的环境变量列表
mise env

# 查看特定二进制的具体解析路径
mise which node
6. 与 asdf、direnv 及容器的分工对比#
| 工具类别 | 代表方案 | 核心定位与分工区别 |
|---|---|---|
| 多语言版本管理 | asdf vs mise | asdf 依赖 Bash 脚本且大量使用 shim 转发,执行开销较大;mise 采用 Rust 实现,原生兼容 asdf 插件生态,性能明显更优,并将 env 与 tasks 统一整合。 |
| 目录级环境变量 | direnv vs mise | direnv 专注环境变量加载,支持高度灵活的 .envrc 脚本;如果项目中已经使用了 mise,[env] 即可覆盖绝大部分需求,避免维护多套 hook。 |
| 完整环境隔离 | Docker / Nix vs mise | mise 仅管理用户空间语言工具与 CLI 二进制;若项目依赖特定版本的 Linux 内核模块、systemd 守护进程或特定的 C 库版本,必须使用 Docker 容器或 Nix 进行底层系统镜像级隔离。 |
7. 失败模式、性能损耗与退路保障#
性能与 Shell 延迟#
在本地测试中,eval "$(mise activate bash)" 通过轻量化的 Rust hook 获取当前上下文。在绝大多数日常操作中,cd 切换目录的延迟通常在几毫秒以内。
但如果遇到 Shell 启动迟缓:
- 运行
mise doctor检查是否有正在超时的远程版本检查; - 确保没有在启动脚本中重复执行
eval "$(mise activate bash)"; - 确保不要将需要大量网络下载的安装动作放在自动切换阶段,安装统一使用显式的
mise install。
遇到故障如何安全退回#
如果在升级或日常使用中遇到问题:
- 版本不对时检查 PATH 覆盖:
运行
type -a node。如果系统路径/usr/bin/node排在 mise 前面,检查~/.bashrc中 mise 初始化的顺序,确保 mise hook 在任何手动修改PATH的代码之后执行。 - CI 流程中的最佳实践:
在 CI 环境中,非交互式 Shell 通常不会加载
~/.bashrc。永远在 CI 脚本中显式调用mise install,并通过mise x -- npm test或mise run test运行任务,避免依赖交互式 hook。 - 紧急彻底回退方案:
在
~/.bashrc中注释掉eval "$(mise activate bash)"一行,重新打开终端即可立即恢复操作系统原生环境。mise 所有的安装产物均隔离保存在~/.local/share/mise中,删除或不加载它绝不会破坏 Linux 系统本身的包管理器。
8. 最小验收练习#
在一个自包含的临时目录中完成全流程实测验证:
- 准备隔离目录与配置:
TEST_DIR=$(mktemp -d /tmp/mise-verify-XXXXXX) cd "$TEST_DIR" cat << 'EOF' > mise.toml [tools] node = "22" [env] VERIFY_FLAG = "mise-ok" [tasks.check] run = "echo \"verification status: $VERIFY_FLAG\"" EOF - 执行审查、信任与安装:
# 查看配置并执行显式信任 sed -n '1,20p' mise.toml mise trust mise install - 验证工具解析与环境隔离:预期输出:
# 验证 Node 版本与环境变量注入 mise current mise run check- 看到当前激活的 Node 22 具体版本;
- 任务成功打印
verification status: mise-ok。
- 验证一次性子进程执行:预期:在不依赖当前会话状态的前提下准确输出 Node 22 版本。
mise x node@22 -- node -e "console.log('isolated runtime: ' + process.version)" - 清理临时验证目录:
cd ~ && rm -rf "$TEST_DIR"
参考资料#
本文采用 CC BY-NC-SA 4.0 许可。